Gelen port gerekmez
Sunucu ağ geçidine kendisi bağlanır; internetten erişilemez kalabilir.
Ağlar
NAT arkasında dış adresi olmayan sunucular, kapalı bir klinik ağındaki cihazlar, yalnızca VPN'inin gördüğü makineler: Zedlin'in her birine bir yolu var, başkalarına kapalı kalırlar.
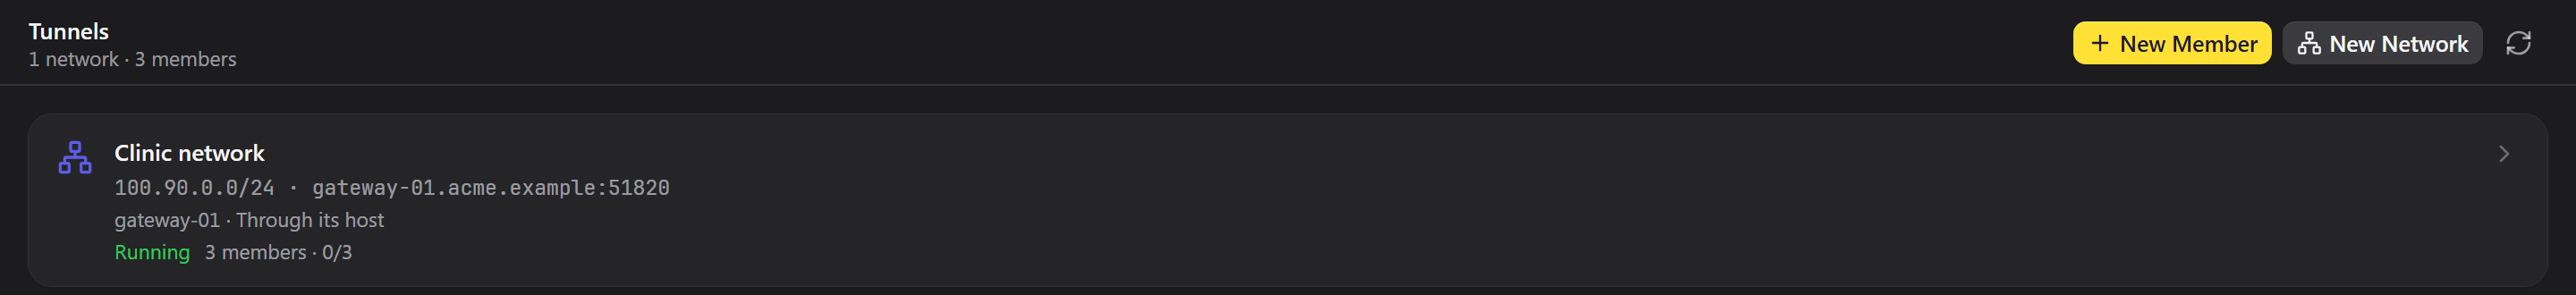
WireGuard ağları
Zedlin senin bir makinende SSH ile WireGuard ağ geçidi başlatır. Her sunucu, dağıtımının kendi WireGuard'ını kullanarak tek satırla katılır.
Nasıl kapalı kalır
Sunucu ağ geçidine kendisi bağlanır; internetten erişilemez kalabilir.
Gizli anahtarı orada üretilir, hiç çıkmaz.
WireGuard çekirdektedir. Makinede Zedlin servisi kalmaz.
Tünel arayüzü yalnızca ağ geçidinden SSH kabul eder. Zedlin'in ve diğer üyelerin erişimine üye başına sen karar verirsin.
Müşterileri ya da yerleşkeleri ayrı tut; her birinin kendi ağ geçidi, alt ağı ve portu olsun.
Üye başına son el sıkışma ve trafik. Kopan tünel ulaşılamayan sunucu olarak görünür.
Port yönlendirme
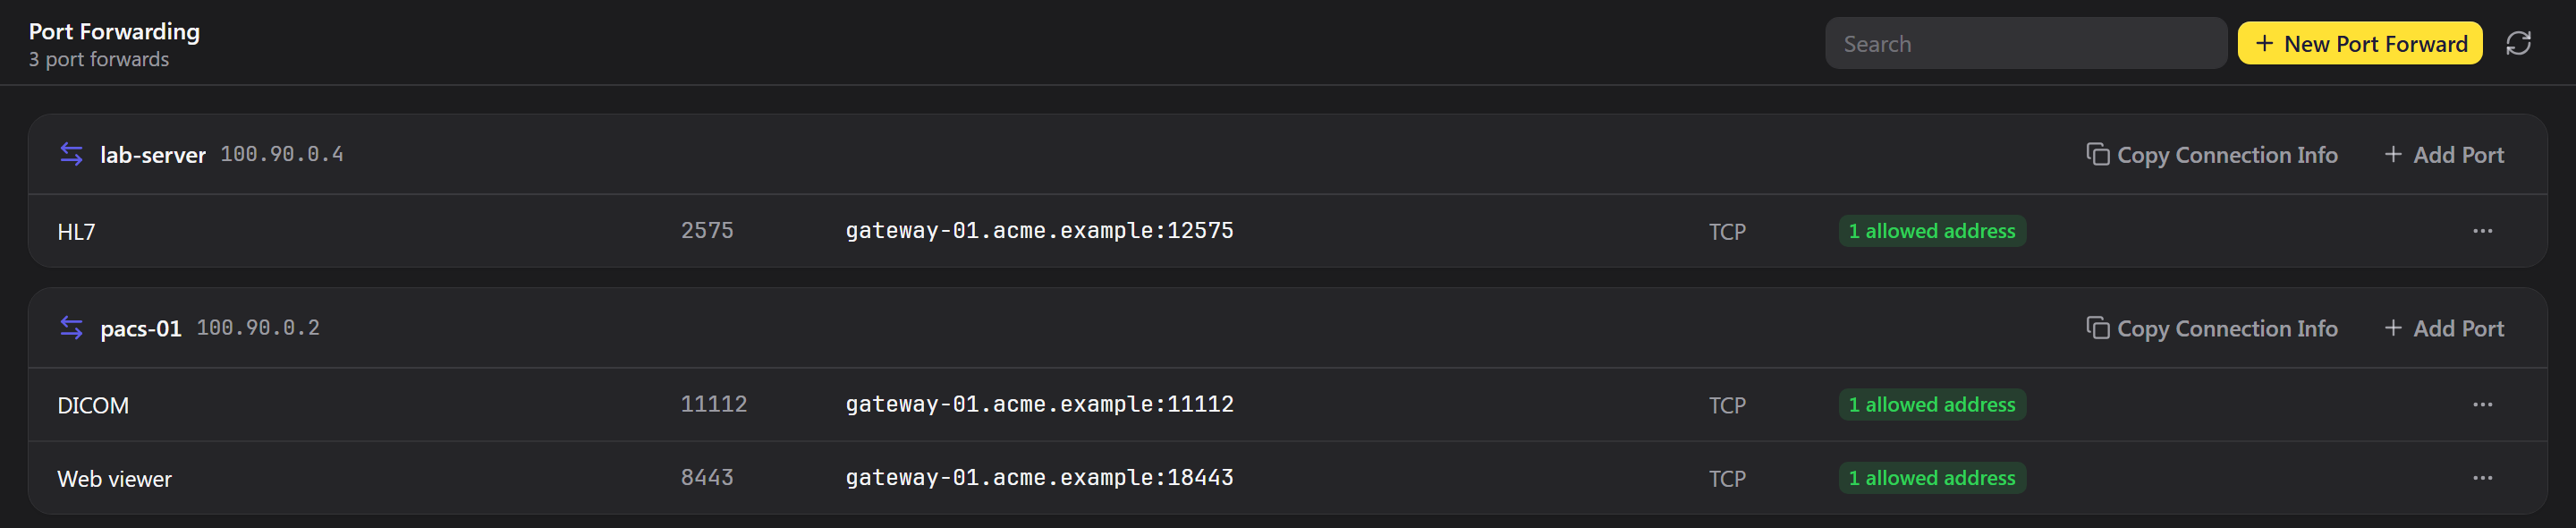
Kapalı ağdaki bir DICOM portuna ya da web arayüzüne mi ulaşman gerekiyor? Onu kendi Linux makinen üzerinden, yalnızca listelediğin adreslere açık olarak yönlendir. Kişiler zaten kullandıkları VPN'le bağlanır.
Ayrıca
Makinede nginx konteyneri olarak çalışır. Kaydetme önce ayarı dener, bağlantıları düşürmeden yeniden yükler.
Hedefe giden yolu, kimse şikâyet etmeden yönlendiren makineden test et.
Bazı sunuculara, örneğin müşterinin VPN'iyle, yalnızca dizüstün ulaşır. Ekip işleri onları başlatan cihaz üzerinden çalışır, sırlar sunucuda kalır.
Zedlin sunucuna hangi adreslerin ulaşacağını sınırla. Seni dışarıda bırakan listeyi kaydettirmez.
Ağlar ve port yönlendirme, kendin barındırdığın Zedlin sunucusunda çalışır.